Fin de vie du matériel informatique : un risque pour les données de votre entreprise
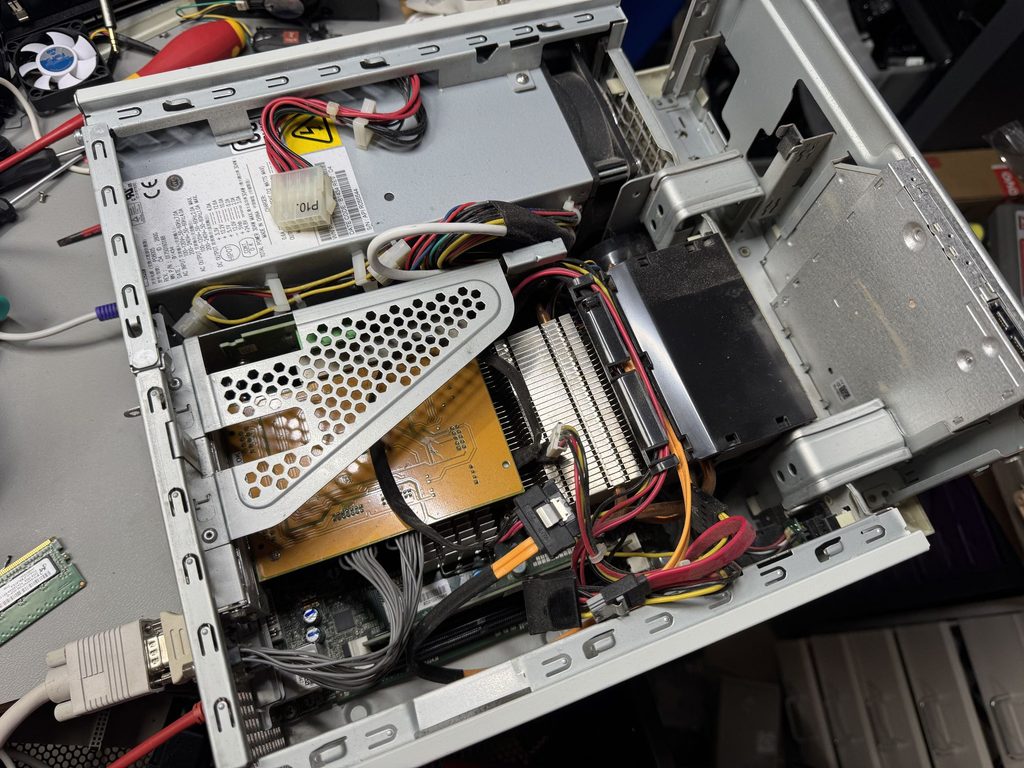
Ordinateurs, tablettes, disques durs et téléphones professionnels : que deviennent les données qu’ils contiennent lorsqu’ils quittent l’entreprise ?
Le renouvellement des équipements informatiques est une opération courante. Pourtant, leur revente, leur don ou leur recyclage peuvent présenter des risques importants lorsque les informations stockées ne sont pas correctement supprimées.
Un témoignage publié sur X le 18 octobre 2026 évoque ainsi la découverte de données personnelles sur du matériel informatique d’occasion. Si les circonstances précises de ce témoignage n’ont pas été vérifiées indépendamment, le risque décrit est bien connu des autorités françaises.
La Commission nationale de l’informatique et des libertés (CNIL) et l’Agence nationale de la sécurité des systèmes d’information (ANSSI) publient d’ailleurs des recommandations spécifiques à ce sujet.
Un risque souvent sous-estimé
Un ordinateur professionnel peut contenir de nombreuses informations :
Données personnelles de salariés, clients ou fournisseurs.
Documents administratifs, commerciaux ou comptables.
Informations confidentielles relatives à l’activité.
Identifiants, paramètres de connexion et fichiers techniques.
Archives et documents conservés localement.
Ces informations peuvent rester présentes sur les supports de stockage, même lorsque l’utilisateur pense les avoir supprimées.
Vider la corbeille ou supprimer un dossier ne constitue pas une méthode fiable d’effacement sécurisé.
Dans ses recommandations relatives au reconditionnement, l’ANSSI distingue explicitement la suppression classique des données et leur effacement sécurisé.
Certaines informations peuvent notamment subsister dans les partitions de récupération, les disques secondaires ou différents espaces de stockage.
Quelles sont les responsabilités de l’entreprise ?
Le Règlement général sur la protection des données (RGPD) impose aux organismes traitant des données personnelles de mettre en œuvre des mesures de sécurité adaptées aux risques.
L’article 32 du RGPD définit cette obligation générale de sécurité.
La CNIL recommande notamment de procéder à une suppression sécurisée des données avant :
La revente ou la mise au rebut d’un équipement.
Son envoi en réparation chez un prestataire extérieur.
Sa restitution à la fin d’un contrat de location.
L’entreprise doit également encadrer les opérations de maintenance susceptibles de permettre l’accès aux données.
En cas de divulgation non autorisée de données personnelles, la situation peut constituer une violation de données au sens du RGPD.
Selon les risques encourus par les personnes concernées, une notification à la CNIL peut alors être obligatoire, dans les meilleurs délais et si possible sous 72 heures après la prise de connaissance de la violation.
Cinq étapes pour maîtriser la sortie du matériel informatique
1. Identifier les équipements concernés
La première étape consiste à disposer d’un inventaire des équipements destinés à être réformés, cédés, réparés ou recyclés.
Cet inventaire peut inclure les ordinateurs, serveurs, téléphones professionnels, tablettes et supports de stockage amovibles.
L’objectif est de connaître les équipements concernés, leur destination et la personne responsable de leur traitement.
2. Identifier et sauvegarder les données
Avant toute opération d’effacement, il convient de vérifier les informations présentes sur le matériel.
Les documents devant être conservés pour des raisons légales, contractuelles ou opérationnelles doivent être préalablement sauvegardés dans un espace sécurisé.
Cette étape permet de protéger les informations nécessaires au fonctionnement de l’entreprise tout en préparant leur suppression sur les anciens équipements.
3. Réaliser un effacement sécurisé
Les méthodes d’effacement doivent être adaptées à la technologie du support de stockage et à la sensibilité des informations.
L’ANSSI recommande notamment l’effacement cryptographique lorsque les conditions techniques le permettent, en particulier lorsque les disques ont été correctement chiffrés dès leur installation.
Lorsque l’effacement fiable ne peut pas être garanti, d’autres solutions doivent être envisagées, pouvant aller jusqu’à la destruction physique du support.
Ces opérations peuvent nécessiter l’intervention de professionnels compétents.
4. Vérifier et conserver une traçabilité
Une procédure interne peut utilement prévoir la conservation des informations suivantes :
Identification du matériel et de ses supports de stockage.
Date de l’opération.
Méthode d’effacement ou de destruction retenue.
Identité du responsable ou du prestataire.
Résultat de la vérification et justificatif éventuel.
Lorsqu’une opération est confiée à un prestataire, il est recommandé de préciser contractuellement les exigences de confidentialité et de sécurité et de demander un justificatif des prestations réalisées.
Cette traçabilité facilite le contrôle des opérations et la démonstration des mesures mises en œuvre.
5. Privilégier une seconde vie responsable
Un équipement obsolète pour une entreprise n’est pas nécessairement inutilisable.
Le réemploi et le reconditionnement peuvent prolonger sa durée de vie et réduire les impacts environnementaux liés à la fabrication de nouveaux appareils.
L’ADEME souligne les bénéfices potentiels du matériel reconditionné, tout en rappelant que les résultats environnementaux dépendent notamment de la durée d’utilisation et des opérations réalisées.
Lorsqu’un équipement devient un déchet, il doit être orienté vers une filière appropriée de gestion des déchets d’équipements électriques et électroniques (DEEE).
La protection des données et la réduction de l’impact environnemental sont deux objectifs complémentaires.
Que faire lorsqu’un équipement a déjà quitté l’entreprise ?
Si une entreprise apprend qu’un ancien équipement contient encore des informations sensibles, elle doit rapidement analyser la situation.
Il convient notamment de déterminer la nature des informations concernées, les personnes susceptibles d’y avoir accédé et les possibilités de récupération ou de sécurisation du support.
Lorsque des données personnelles sont concernées, l’incident doit être documenté et les obligations éventuelles de notification examinées.
Une réaction rapide permet de limiter les conséquences potentielles.
Intégrer cette démarche dans l’organisation QHSE
La maîtrise des risques ne concerne pas uniquement les équipements de production ou les situations de travail.
Elle repose également sur l’organisation des activités, la définition des responsabilités, la maîtrise documentaire et le contrôle des prestations extérieures.
La gestion des équipements informatiques en fin de vie peut ainsi s’inscrire dans une démarche globale d’amélioration continue.
Une procédure simple, connue des personnes concernées et régulièrement appliquée permet de réduire les oublis et les écarts.
Chez QHSCOPE, nous accompagnons les entreprises dans l’identification des risques, la structuration de leurs démarches QHSE et l’amélioration de leurs pratiques organisationnelles.
Un équipement informatique peut quitter l’entreprise. Les données confidentielles qu’il contient ne doivent pas l’accompagner.
Pour échanger sur vos démarches de prévention et de maîtrise des risques, retrouvez-nous sur www.qhscope.fr.
Sources et références
CNIL — Encadrer la maintenance et la destruction des données
ANSSI — Recommandations relatives au reconditionnement des ordinateurs de bureau ou portables, 2023
CNIL — Violations de données personnelles : les règles à suivre
ADEME — Évaluation de l’impact environnemental des produits reconditionnés
Ministère de la Transition écologique — Équipements électriques et électroniques (DEEE)
Les questions souvent posées à Dosches.
Voici les questions que vous nous posez le plus souvent. N'hésitez pas, nous sommes à votre écoute.
Accompagnez vous les petites entreprises ?
Oui. QHSCOPE accompagne aussi bien les TPE que les PME, avec un niveau de conseil adapté à votre taille, vos obligations et votre rythme. Nous intervenons dans toute la France et l'Europe, en présentiel comme à distance, pour des missions ponctuelles ou un suivi dans la durée. Une petite structure n'a pas besoin d'un système qualité lourd : elle a besoin d'un cadre clair, opérationnel, et adapté à ses moyens.
Sur quels sujets QHSCOPE peut intervenir ?
Pouvez-vous nous aider avant un audit ou un contrôle ?
Quelles certifications pouvez-vous accompagner ?
Combien de temps dure un accompagnement vers la certification ISO ?
Le DUERP est-il obligatoire pour mon entreprise ?


